

Son günlerde Google, 1.3 milyon Android TV kutusunda çalışan bir botnetin kapatıldığını duyurdu. Bu botnet, "x.cpe" ismiyle biliniyor ve büyük bir tehdit oluşturmaktaydı. Google’ın Tehdit İstihbarat Grubu, bu botnetin detaylarını paylaşıp, bu kadar çok sayıda cihazın nasıl bu kadar uzun süre korunmasız kaldığını açıkladı. Durum, kullanıcıların güvenliğini tehlikeye atan önemli bir gelişme olarak dikkat çekiyor.
x.cpe botnetinin, yalnızca bir aşamalı bir yükleyici olarak başlamasından sonra hızla gelişerek modüler bir üç aşamalı kötü amaçlı yazılım platformuna dönüştüğü ifade ediliyor. Bu platform, kötü niyetli üçüncü şahslara erişim satışına kadar varmış durumda. Bunun yanı sıra, bu botnetin tespit edilmesine engel olan bazı "obfuscation" teknikleri kullanılarak gizlendiği bilgisi verildi. Bu durum, kullanıcıların bu tür zararlı yazılımlara karşı ne kadar savunmasız olduklarını gösteriyor.
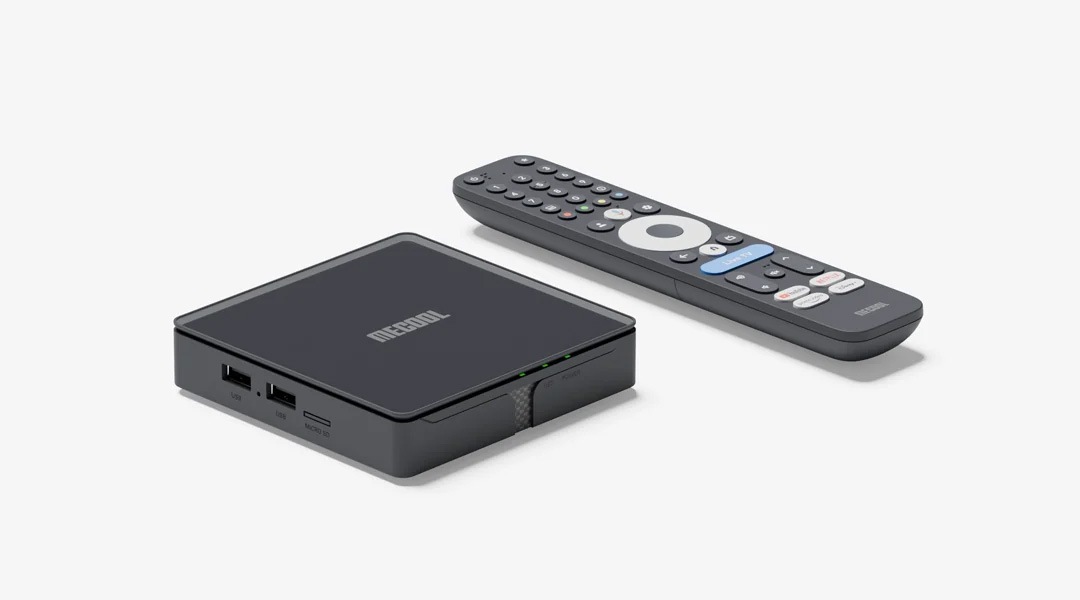
Özellikle, Videostrong adındaki Shenzhen merkezli bir üretici bu durumun merkezinde yer alıyor. Bu üretici tarafından üretilen cihazlar, genellikle MECOOL markası altında satılmakta. Google uygulamaları ve markalama gibi avantajlardan yararlanmak isteyen üreticilerin, cihazlarını sertifikalandırmaları gerekiyor. Ancak Videostrong'un cihazları, onay sürecini geçerek kötü niyetli yazılımı gizlemeyi başardı. Kullanıcılara sunulan kutular, cihaz çevrimiçi olduğunda uzaktan kötü amaçlı yazılım yüklemek için bir arka kapı ile tasarlandı.
Botnet, cihazlar çevrimiçi hale geldikten sonra "x.cpe" veya "com.oemservice" adıyla bilinen bir stub uygulaması aracılığıyla etkinleştiriliyordu. İlk başta zararlı özellikler taşımayan bu uygulama, sistem düzeyinde izinlere sahipti ve uzaktan kötü amaçlı yazılım modüllerinin yüklenmesine olanak sağlıyordu. Bu süreçte, Google’ın Play Protect özelliği kapatılarak, cihaz sahiplerinin farkında olmadan zararlı yazılımların kurulması mümkün hale getirildi. Bu durum, hem kullanıcıların kişisel verilerinin tehlikeye girmesine hem de cihazların kötü amaçlı yazılım faaliyetlerine dahil olmasına yol açıyor.
Sonuç olarak, bu tür botnetlerin arkasındaki tehditleri anlamak ve kullanıcılara güvenli bir deneyim sunmak için üreticilerin daha dikkatli olması gerekiyor. Ayrıca, tüketicilerin de cihazlarını ve uygulamalarını düzenli olarak kontrol etmeleri, güncellemeleri takip etmeleri büyük önem taşıyor. Böylece, kullanıcı deneyimlerinin güvenli bir şekilde devam etmesi sağlanabilir. Cihaz sahiplerinin, bu tür tehditlere karşı dikkatli olmaları, gelecekte bu tür kötü niyetli yazılımların etkisini en aza indirmekte kritik bir rol oynayacaktır.
 📎 kapak görseli — büyütmek için tıkla